বিরাট আকারে নাগরিক তথ্য ফাঁস
হাসনাইন ইমতিয়াজ
প্রকাশ: ০৮ জুলাই ২০২৩ | ১৮:০০
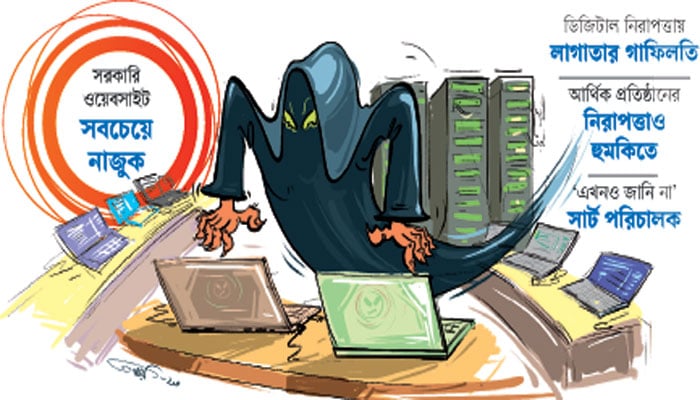
বাংলাদেশ সরকারের একটি ওয়েবসাইট থেকে পাঁচ কোটি নাগরিকের নাম, ফোন নম্বর, ই-মেইল এবং জাতীয় পরিচয়পত্র নম্বরসহ ব্যক্তিগত তথ্য ফাঁস হয়েছে। এ নিয়ে চাঞ্চল্যের সৃষ্টি হয়েছে। সংশ্লিষ্টরা বলছেন, দেশ ডিজিটাল হওয়ার সঙ্গে সঙ্গে সাইবার নিরাপত্তার ঝুঁকিও বাড়ছে। এ ফাঁসের ঘটনায় আবার প্রমাণ হলো, সরকারি প্রতিষ্ঠানগুলোর ওয়েবসাইটের নিরাপত্তা ব্যবস্থা একেবারে ঠুনকো।
দক্ষিণ আফ্রিকাভিত্তিক আন্তর্জাতিক সাইবার নিরাপত্তাবিষয়ক প্রতিষ্ঠান বিটক্র্যাক সাইবার সিকিউরিটির গবেষক ভিক্টর মারকোপাওলোসের সূত্রে মার্কিন অনলাইন পোর্টাল টেকক্রাঞ্চ ব্যক্তিগত তথ্য ফাঁসের বিষয়টি জানিয়েছে। এ ঘটনা তদন্তে নামার কথা জানিয়েছে সরকারের কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (বিজিডি ই-গভ. সার্ট)।
মারকোপাওলোস জানান, গত ২৭ জুন হঠাৎ তিনি দেখতে পান ফাঁস হওয়া তথ্যগুলো। গুগলে সার্চ করার সময় ফাঁস হওয়া তথ্যগুলো আপনা-আপনিই হাজির হয়। তথ্যগুলো খোঁজার কোনো চেষ্টা তিনি করেননি। গুগলে একটি এসকিউএল এরর সার্চ করার সময় দ্বিতীয় ফলাফল হিসেবে এগুলো হাজির হয়।
তথ্য ফাঁস হওয়ার খবরের সত্যতা যাচাই করে টেকক্রাঞ্চ বলছে, সংশ্লিষ্ট ওয়েবসাইটের একটি পাবলিক সার্চ টুলে প্রশ্ন করার অংশটি ব্যবহার করে এ পরীক্ষা চালানো হয়। এতে ফাঁস হওয়া ডাটাবেজের মধ্যে থাকা অন্য তথ্যগুলোও ওই ওয়েবসাইটে পাওয়া গেছে। যেমন নিবন্ধনের জন্য আবেদন করা ব্যক্তির নাম, কারও কারও বাবা-মায়ের নাম পাওয়া গেছে। ১০টি ভিন্ন ধরনের ডাটা ব্যবহার করে এ পরীক্ষা চালানো হয়।
তবে বাংলাদেশ সরকারের কোন ওয়েবসাইট থেকে তথ্য ফাঁস হয়েছে, তার নাম উল্লেখ করেনি টেকক্রাঞ্চ। পোর্টালটি বলছে, তথ্য ফাঁসের কথা জানাতে এবং এ ব্যাপারে প্রতিক্রিয়া জানতে টেকক্রাঞ্চের পক্ষ থেকে সার্ট, সরকারের প্রেস অফিস, ওয়াশিংটন ডিসিতে অবস্থিত বাংলাদেশ দূতাবাস এবং নিউইয়র্ক সিটিতে বাংলাদেশি কনস্যুলেটের সঙ্গে যোগাযোগ করা হয়েছিল। তবে সাড়া পাওয়া যায়নি।
গতকাল সন্ধ্যায় সংবাদ বিজ্ঞপ্তিতে সার্ট বলেছে, তাদের টিম ঘটনার বিশদ তদন্ত শুরু করেছে, যার মাধ্যমে তথ্য ফাঁসের মাত্রা ও প্রভাব বোঝার জন্য সব রকম চেষ্টা করা হবে। এ পরিস্থিতি থেকে উত্তরণ, প্রয়োজনীয় নিরাপত্তা ব্যবস্থা প্রয়োগ এবং ভবিষ্যতে এ ধরনের ঘটনার পুনরাবৃত্তি রোধে সংশ্লিষ্ট অংশীজনের সহযোগিতা ও সমর্থন চেয়েছে সার্ট।
তথ্যপ্রযুক্তি খাত-সংক্রান্ত একাধিক সূত্রে জানা গেছে, ডট গভ ডট বিডি ডোমেইনের একটি সরকারি ওয়েবসাইটের তথ্য ফাঁস হয়েছে। সরকারি ওই সংস্থার সেবা পেতে গ্রাহকদের ব্যক্তিগত ও অর্থ লেনদেনের তথ্য দিতে হয়। এসব তথ্য উন্মুক্ত অবস্থায় আছে।
বাংলাদেশে ১৮ কিংবা এর বেশি বয়সী নাগরিকদের জাতীয় পরিচয়পত্র দেওয়া হয়। পাশাপাশি জন্মনিবন্ধন করাতে হয় শিশুদের। গাড়ি চালানোর লাইসেন্স পাওয়া, পাসপোর্ট করা, জমি বেচাকেনা, ব্যাংক অ্যাকাউন্ট খোলাসহ বিভিন্ন সেবা নেওয়ার ক্ষেত্রে জাতীয় পরিচয়পত্র দেখাতে হয়। নির্বাচন কমিশনের (ইসি) সার্ভারে প্রায় ১২ কোটি ভোটারের ছবি, আঙুলের ছাপসহ অন্তত ৪০টি তথ্যসংবলিত তথ্যভান্ডার আছে। নানা ধরনের নাগরিক সেবা দিতে অর্ধশতাধিক সংস্থার সঙ্গে ইসির চুক্তি অনুযায়ী সুনির্দিষ্ট কয়েকটি তথ্যের ‘ভেরিফিকেশন সার্ভিস’ চালু রয়েছে।
এ ছাড়া সিটি করপোরেশনগুলোতে সংরক্ষিত আছে জন্মনিবন্ধনের তথ্য। পাসপোর্ট অধিদপ্তরে আছে নাগরিকদের পাসপোর্ট-সংক্রান্ত তথ্য। ফলে কোন সরকারি সাইট থেকে নাগরিকদের তথ্য ফাঁস হয়েছে, তা নিয়ে রহস্য দেখা দিয়েছে। জাতীয় পরিচয়পত্র তথ্যভান্ডার সুরক্ষিত আছে বলে দাবি করেছেন ইসির অতিরিক্ত সচিব অশোক কুমার দেবনাথ।
২০১৬ সালে হ্যাকিংয়ের মাধ্যমে বাংলাদেশ ব্যাংকের রিজার্ভ থেকে ১০ কোটি ১০ লাখ ১ হাজার ৬২৩ ডলার চুরি হয়। এরপর সরকারি প্রতিষ্ঠানের ওয়েবসাইটের নিরাপত্তা নিয়ে কিছু তোড়জোড় হলেও কার্যকর কিছু হয়নি। প্রতিনিয়তই সাইবার হামলা হচ্ছে বিভিন্ন সরকারি প্রতিষ্ঠানে। বিজিডি ই-গভ সার্টের পক্ষ থেকেও প্রায় দেশের প্রতিষ্ঠানগুলোর সাইবার নিরাপত্তা বিষয়ে সতর্ক করে নানা পরামর্শ দেওয়া হয়। কিন্তু টনক নড়ে না সংশ্লিষ্ট কর্তৃপক্ষের।
গত মার্চে সাইবার হামলায় বিমান বাংলাদেশের কর্মীদের ব্যক্তিগত তথ্যসহ নানা গুরুত্বপূর্ণ তথ্য বেহাত হয়েছে। এসব তথ্যের জন্য ৫০ লাখ ডলার দাবি করে হ্যাকার গ্রুপ। যদিও আক্রান্ত হওয়ার আগেই গত ১৪ মার্চ বিমানকে সম্ভাব্য হামলার বিষয়ে সতর্ক করে সার্ট। কিন্তু বিমান কোনো ব্যবস্থা নেয়নি। বাংলাদেশ কম্পিউটার কাউন্সিলের প্রতিবেদন বলছে, হ্যাকাররা বিমানের অনুমোদিত ইউজার আইডি ও পাসওয়ার্ড ব্যবহার করে এ হামলা চালায়। পাশাপাশি ব্যাংক, বীমাসহ বিভিন্ন প্রতিষ্ঠানে বারবার সাইবার হামলা ঘটছে।
জানা গেছে, সরকারের তথ্য বাতায়নের আওতায় প্রায় ৩৪ হাজার ওয়েবসাইট রয়েছে। এর বাইরে আরও চার-পাঁচ হাজার সরকারি ওয়েবসাইট আছে। এসব ওয়েবসাইটের অধিকাংশ তৈরি করেছে তথ্য ও যোগাযোগপ্রযুক্তি বিভাগের আওতাধীন প্রকল্প এসপায়ার টু ইনোভেট (এটুআই)।
এটুআই জানিয়েছে, ওয়েবসাইট ডেভেলপের পর সেগুলো সংশ্লিষ্ট কর্তৃপক্ষের কাছে দেওয়া হয়। এরপর সেগুলোর নিরাপত্তার দায়িত্ব সংশ্লিষ্ট প্রতিষ্ঠানের। সরকারি ওয়েবসাইটগুলোর হোস্টিং এবং নিরাপত্তার বিষয়টি তদারকি করে বাংলাদেশ কম্পিউটার কাউন্সিল (বিসিসি)। বিসিসি জানিয়েছে, ওয়েবসাইটগুলো সরকারি ডাটা সেন্টারে হোস্ট করা থাকে। তারা নিরাপত্তার বিষয়টি নিয়মিত নিরীক্ষা করে ফলাফল সার্টকে জানায়। এরপর সার্ট প্রয়োজনে সংশ্লিষ্টদের পরামর্শ দেয়।
সাইবার নিরাপত্তা বিশ্লেষকদের দাবি, সাইবার আক্রমণের লক্ষ্য হিসেবে বাংলাদেশ খুবই ঝুঁকিপূর্ণ। সরকারি ওয়েবসাইটগুলোর বেশিরভাগই নিরাপত্তার ন্যূনতম স্তর এসএসএল সনদ নেই। সাইবার নিরাপত্তা ঝুঁকির পেছনে পাইরেটেড সফটওয়্যার ব্যবহারও দায়ী।
তথ্য ও যোগাযোগপ্রযুক্তি বিভাগের ডিজিটাল নিরাপত্তার দায়িত্বে থাকা এক কর্মকর্তা সম্প্রতি সমকালকে বলেন, এটুআই ওয়েবসাইট তৈরি করে দেওয়ার পর সংশ্লিষ্ট প্রতিষ্ঠানগুলো এর নিরাপত্তার পেছনে তেমন নজর দেয় না। তারা নিরাপত্তা সফটওয়্যারগুলো আপডেট করে না নিয়মিত। সাইবার নিরাপত্তার বিষয়ে তাদের দক্ষ জনবল নেই। যারা এসব ওয়েবসাইটের দায়িত্বে থাকেন, অধিকাংশ ক্ষেত্রে তারা প্রযুক্তি সম্পর্কে তেমন কিছু জানেন না। ফলে এসব ওয়েবসাইটের দখল হ্যাকাররা সহজেই নিতে পারে। এ বিষয়ে সতর্ক করা হলেও তেমন পদক্ষেপ নেওয়া হয় না।
গত ঈদুল আজহার ছুটিতে দেশের সরকারি-বেসরকারি বিভিন্ন গুরুত্বপূর্ণ প্রতিষ্ঠানে সাইবার হামলার হওয়ার বিষয়ে সতর্ক করেছিল সার্ট। এক বিজ্ঞপ্তিতে সার্টের পক্ষ থেকে তখন বলা হয়েছে, সরকারি, সামরিক সংস্থা, আইন প্রয়োগকারী সংস্থা, ব্যাংক ও আর্থিক প্রতিষ্ঠান, স্বাস্থ্যসেবা, ফার্মাসিউটিক্যালস প্রতিষ্ঠান, শিল্প প্রতিষ্ঠান, জ্বালানি ও শিক্ষা খাত সাইবার হামলার লক্ষ্যবস্তু হতে পারে। সাইবার হামলা এড়াতে সার্টের পরামর্শ হলো– তথ্য আদান-প্রদানে সন্দেহজনক বিষয়ে সতর্ক থাকা। মোবাইল ফোন ব্যবহারকারীদের ইন্টারনেট ব্রাউজের সময় অপরিচিত সাইটে প্রবেশ না করা ও ডাউনলোড করা থেকে বিরত থাকা। শক্তিশালী পাসওয়ার্ড ব্যবহার করা।
সাইবার নিরাপত্তাবিষয়ক প্রশিক্ষক ও ডিকোডস ল্যাব লিমিটেডের এমডি আরিফ মঈনুদ্দিন বলেন, ‘সরকারি ওয়েবসাইটগুলোর নিরাপত্তা খুবই দুর্বল। এর মূল কারণ অসচেতন ও অবহেলা। সংশ্লিষ্ট কর্তৃপক্ষ বিপদে না পড়লে সচেতন হয় না।’
আরেক তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবির বলেন, ‘কয়েক বছর ধরে সরকারি ও আর্থিক প্রতিষ্ঠানে সাইবার হামলার ঘটনা ঘটছে। কিন্তু নিরাপত্তার বিষয়ে কর্তৃপক্ষ তেমন সচেতন হচ্ছে না। প্রযুক্তির ব্যবহারে সবসময় সতর্ক থাকতে হবে। সর্বদা আপ টু ডেট রাখতে হবে নিরাপত্তা ব্যবস্থা।’
- বিষয় :
- নাগরিক তথ্য